
SIMULIERTE AUSARBEITUNG auf Basis dokumentierter Colonial-Pipeline-Ransomware 2021. 10 Bedrohungen und Präventionsbarrieren, 8 Folgen und reaktive Barrieren, 6 Eskalationsfaktoren, 10 Prüfschritte sowie 6 priorisierte Maßnahmen mit Verantwortung und Wirksamkeitskriterium. Ein sicherheitsbedingter Pipeline-Stopp, keine nachgewiesene OT-Übernahme.
Bow-Tie AI · Tool
Öffentliches Beispiel · schreibgeschützt
Bow-Tie-
Analyseblatt
Gefahr / Gefahrenquelle: SIMULIERTE AUSARBEITUNG. Kritische Infrastruktur: IT-basierte Geschäftsabwicklung, Remote-Zugänge, Verzeichnisdienste, betriebliche Schnittstellen und Pipelinebetrieb. Ransomware kann die Verfügbarkeit der IT beeinträchtigen; der Betreiber muss das Risiko für die OT bewerten und gegebenenfalls vorsorglich den Betrieb stoppen.
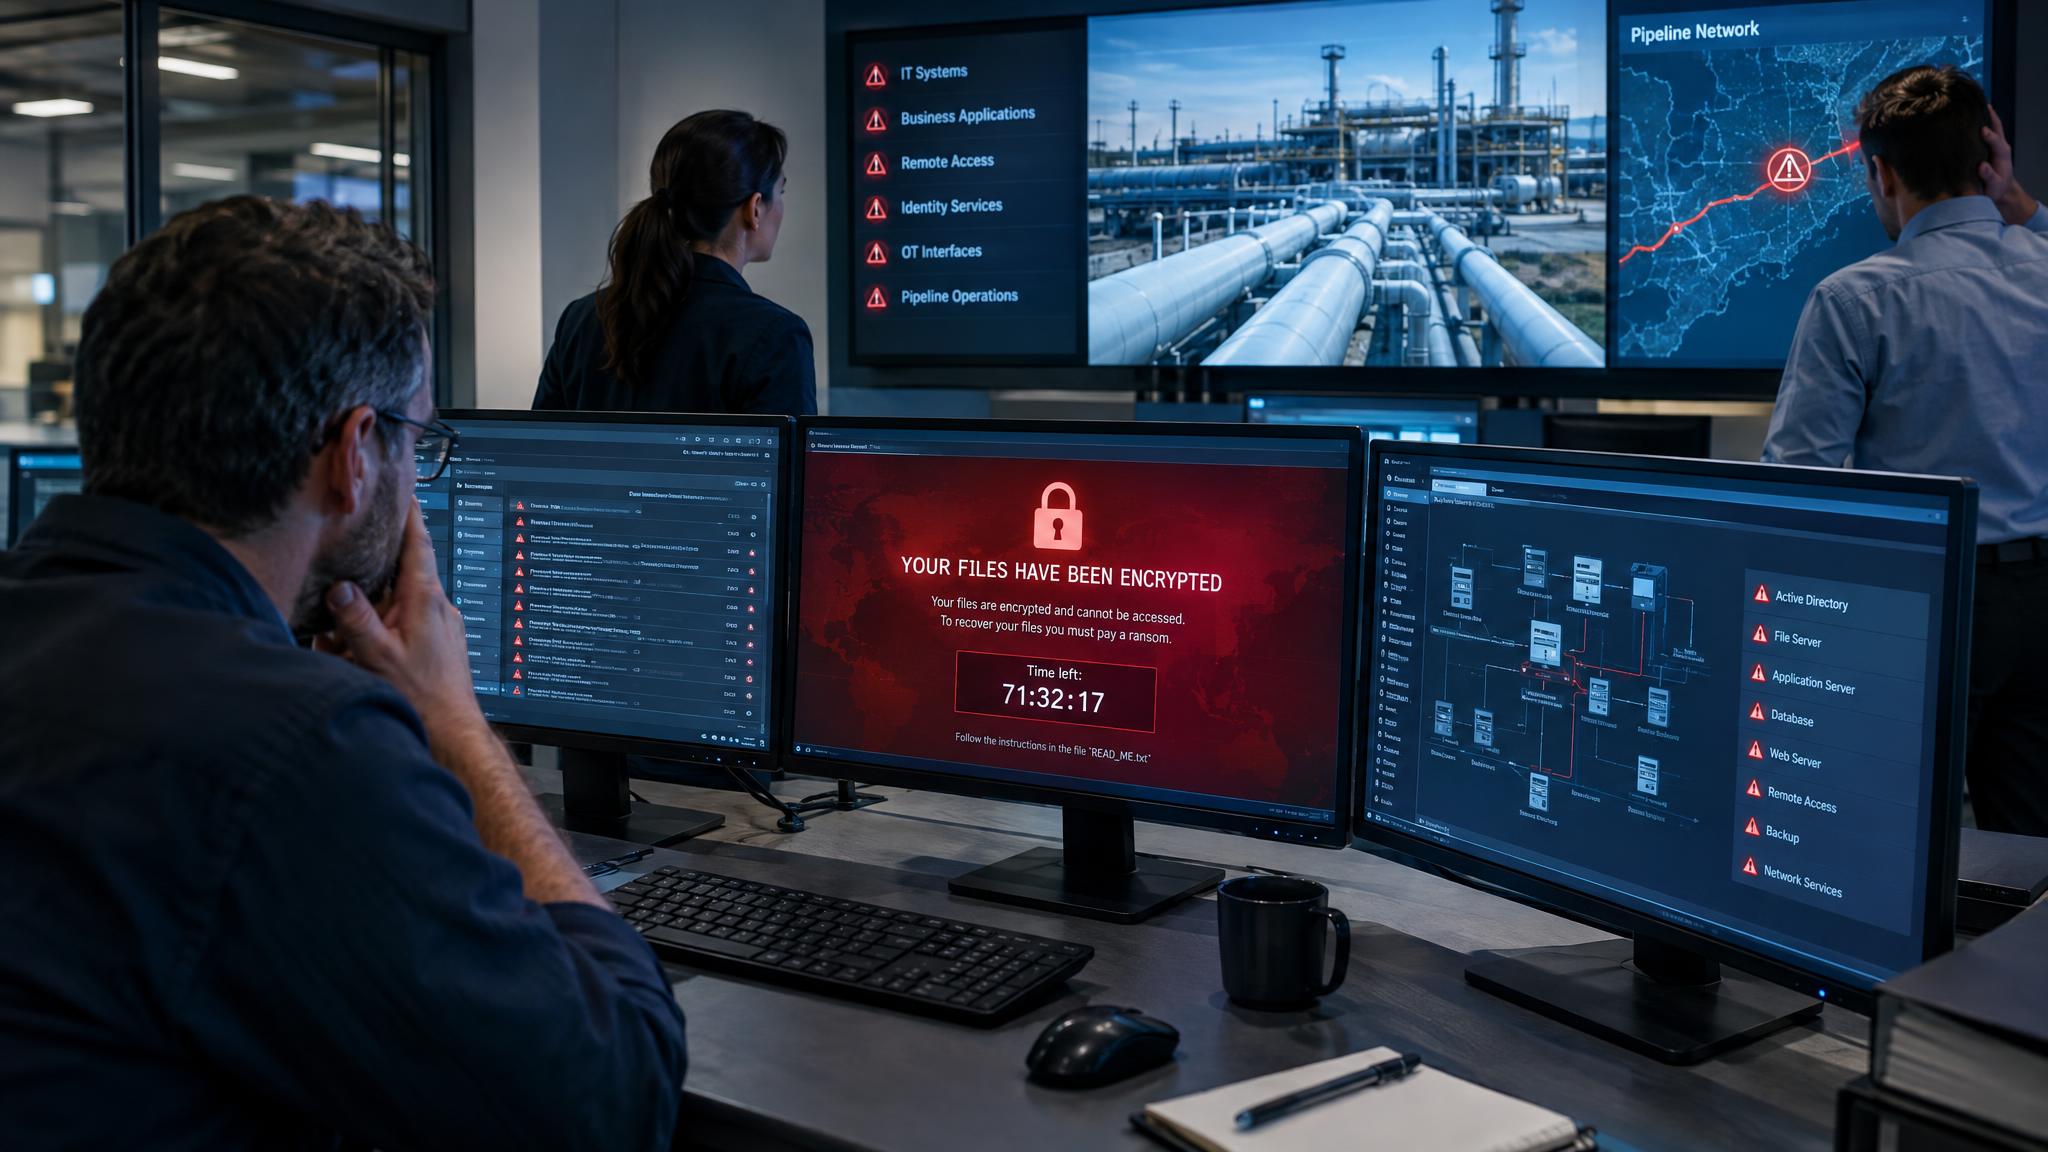
Top-Event (Kontrollverlust): Ransomware kompromittiert Geschäfts-IT; das Unternehmen verliert die sichere Verfügbarkeit betroffener IT-Funktionen und entscheidet aufgrund ungeklärter Ausbreitungsrisiken zum vorsorglichen Stopp des Pipelinebetriebs. Eine tatsächliche OT-Kompromittierung ist damit nicht nachgewiesen.
Beeinträchtigung / Schaden: Historischer Fall Colonial Pipeline: Entdeckung und vorsorglicher Shutdown am 07.05.2021; gesamtes Pipelinesystem am 13.05.2021 wieder in Betrieb. DarkSide wurde vom FBI als verantwortliche Ransomware-Gruppe bestätigt.
Top-Event (Kontrollverlust): Ransomware kompromittiert Geschäfts-IT; das Unternehmen verliert die sichere Verfügbarkeit betroffener IT-Funktionen und entscheidet aufgrund ungeklärter Ausbreitungsrisiken zum vorsorglichen Stopp des Pipelinebetriebs. Eine tatsächliche OT-Kompromittierung ist damit nicht nachgewiesen.
Beeinträchtigung / Schaden: Historischer Fall Colonial Pipeline: Entdeckung und vorsorglicher Shutdown am 07.05.2021; gesamtes Pipelinesystem am 13.05.2021 wieder in Betrieb. DarkSide wurde vom FBI als verantwortliche Ransomware-Gruppe bestätigt.
Analyst / Team: SIMULIERTE AUSARBEITUNG – fiktives Cyber-Resilience-Team (CISO, SOC, OT-Engineering, Operations, BCM, Krisenkommunikation)
Datum / Revision: 2026-10-25
Umfang: 10 Bedrohungen · 10+8 Barrieren · 8 Konsequenzen
Datum / Revision: 2026-10-25
Umfang: 10 Bedrohungen · 10+8 Barrieren · 8 Konsequenzen
Bow-Tie-Diagramm
Bedrohungen (Threats)
▸ B01 | Angreifer erlangen unberechtigten Zugriff auf ein entfernt erreichbares IT-Konto; der exakte Initialzugang ist von dokumentierten Tatsachen getrennt zu prüfen. Bewertungsfrage: An welcher Systemgrenze wird aus diesem Mechanismus ein Verlust der Betriebsfähigkeit? Initialzugang und konkrete Kontokonfiguration sind als didaktische Prüfszenarien, nicht als belegte historische Details zu behandeln.
▸ B02 | Ein betroffener IT-Endpunkt führt unautorisierte Ransomware-Prozesse aus und verändert verfügbare Dateien. Bewertungsfrage: An welcher Systemgrenze wird aus diesem Mechanismus ein Verlust der Betriebsfähigkeit? Initialzugang und konkrete Kontokonfiguration sind als didaktische Prüfszenarien, nicht als belegte historische Details zu behandeln.
▸ B03 | Kompromittierte Benutzerrechte reichen für seitliche Ausbreitung in Geschäftsnetze. Bewertungsfrage: An welcher Systemgrenze wird aus diesem Mechanismus ein Verlust der Betriebsfähigkeit? Initialzugang und konkrete Kontokonfiguration sind als didaktische Prüfszenarien, nicht als belegte historische Details zu behandeln.
▸ B04 | Gemeinsam verwendete Identitäten oder Dienste verbinden Geschäfts-IT mit betriebskritischen Abhängigkeiten. Bewertungsfrage: An welcher Systemgrenze wird aus diesem Mechanismus ein Verlust der Betriebsfähigkeit? Initialzugang und konkrete Kontokonfiguration sind als didaktische Prüfszenarien, nicht als belegte historische Details zu behandeln.
▸ B05 | Abrechnungs- und Geschäftsprozesse sind für eine sichere Betriebskontinuität erforderlich. Bewertungsfrage: An welcher Systemgrenze wird aus diesem Mechanismus ein Verlust der Betriebsfähigkeit? Initialzugang und konkrete Kontokonfiguration sind als didaktische Prüfszenarien, nicht als belegte historische Details zu behandeln.
▸ B06 | Erste Anomalien bleiben in einer Flut normaler Sicherheitsereignisse unerkannt. Bewertungsfrage: An welcher Systemgrenze wird aus diesem Mechanismus ein Verlust der Betriebsfähigkeit? Initialzugang und konkrete Kontokonfiguration sind als didaktische Prüfszenarien, nicht als belegte historische Details zu behandeln.
▸ B07 | Admin-Zugriff ermöglicht Manipulation von Wiederherstellungsumgebung oder Backup-Konfiguration. Bewertungsfrage: An welcher Systemgrenze wird aus diesem Mechanismus ein Verlust der Betriebsfähigkeit? Initialzugang und konkrete Kontokonfiguration sind als didaktische Prüfszenarien, nicht als belegte historische Details zu behandeln.
▸ B08 | Datenabfluss kann vor oder während Verschlüsselung stattfinden. Bewertungsfrage: An welcher Systemgrenze wird aus diesem Mechanismus ein Verlust der Betriebsfähigkeit? Initialzugang und konkrete Kontokonfiguration sind als didaktische Prüfszenarien, nicht als belegte historische Details zu behandeln.
▸ B09 | Sicherheitsorganisation kann bei unklarem IT-/OT-Lagebild nicht sofort das richtige Betriebsrisiko beurteilen. Bewertungsfrage: An welcher Systemgrenze wird aus diesem Mechanismus ein Verlust der Betriebsfähigkeit? Initialzugang und konkrete Kontokonfiguration sind als didaktische Prüfszenarien, nicht als belegte historische Details zu behandeln.
▸ B10 | Ungeprüfter Wiederanlauf überträgt verbliebene Schadsoftware auf bereinigte Systeme. Bewertungsfrage: An welcher Systemgrenze wird aus diesem Mechanismus ein Verlust der Betriebsfähigkeit? Initialzugang und konkrete Kontokonfiguration sind als didaktische Prüfszenarien, nicht als belegte historische Details zu behandeln.
Präventive Barrieren
▸ P01 | Phishing-resistente MFA für sämtliche Remote-Zugänge, deaktivierte Alt-Konten und regelmäßig geprüfte Zugriffsrichtlinien. Verantwortungsrolle: IAM-Leitung. Wirksamkeitsnachweis über kontrolliertes, ungefährliches Prüfszenario B01; unabhängige Freigabe offen.
▸ P02 | EDR-Erkennung, Anwendungssteuerung und getestete automatische Endpunkt-Isolation anhand simulierten Ausführungsverhaltens. Verantwortungsrolle: SOC-Leitung. Wirksamkeitsnachweis über kontrolliertes, ungefährliches Prüfszenario B02; unabhängige Freigabe offen.
▸ P03 | Least-Privilege, privilegierte Konten separat und Netzsegmentierung anhand festgelegter Administrationspfade testen. Verantwortungsrolle: IT-Infrastruktur. Wirksamkeitsnachweis über kontrolliertes, ungefährliches Prüfszenario B03; unabhängige Freigabe offen.
▸ P04 | IT-/OT-Schnittstellen inventarisieren, überwachen und segmentiert mit kontrollierten Freigaben führen. Verantwortungsrolle: OT-Sicherheitsarchitektur. Wirksamkeitsnachweis über kontrolliertes, ungefährliches Prüfszenario B04; unabhängige Freigabe offen.
▸ P05 | Notbetriebsverfahren für geschäftskritische Transaktions- und Versanddaten unabhängig von kompromittierter IT vorbereiten. Verantwortungsrolle: Business Continuity. Wirksamkeitsnachweis über kontrolliertes, ungefährliches Prüfszenario B05; unabhängige Freigabe offen.
▸ P06 | Zentrale Logkorrelation mit gezielten Ransomware-Alarmregeln, 24/7-Eskalation und überprüfter Alarmzustellung. Verantwortungsrolle: Security Operations. Wirksamkeitsnachweis über kontrolliertes, ungefährliches Prüfszenario B06; unabhängige Freigabe offen.
▸ P07 | Immutable oder offline getrennte Sicherungen, separate Backup-Identitäten und Löschschutz prüfen. Verantwortungsrolle: Backup-/Recovery-Leitung. Wirksamkeitsnachweis über kontrolliertes, ungefährliches Prüfszenario B07; unabhängige Freigabe offen.
▸ P08 | Ausgehende Datenbewegungen überwachen, sensible Daten klassifizieren und Incident-Eskalation unabhängig von Verschlüsselungsalarm durchführen. Verantwortungsrolle: Datenschutz / SOC. Wirksamkeitsnachweis über kontrolliertes, ungefährliches Prüfszenario B08; unabhängige Freigabe offen.
▸ P09 | Gemeinsames Cyber-/Operations-Krisengremium mit vorbereiteten Entscheidungskriterien für Halten, Isolieren und Abschalten. Verantwortungsrolle: CISO / Betriebsleitung. Wirksamkeitsnachweis über kontrolliertes, ungefährliches Prüfszenario B09; unabhängige Freigabe offen.
▸ P10 | Wiederanlauf erst nach forensischer Freigabe, sauberem Identitätsstand und funktionsbezogenem Abnahmetest. Verantwortungsrolle: Incident Commander. Wirksamkeitsnachweis über kontrolliertes, ungefährliches Prüfszenario B10; unabhängige Freigabe offen.
TOP-EVENT · KONTROLLVERLUST
Ransomware kompromittiert Geschäfts-IT; das Unternehmen verliert die sichere Verfügbarkeit betroffener IT-Funktionen und entscheidet aufgrund ungeklärter Ausbreitungsrisiken zum vorsorglichen Stopp des Pipelinebetriebs. Eine tatsächliche OT-Kompromittierung ist damit nicht nachgewiesen.
Gefahr / AusgangssituationSIMULIERTE AUSARBEITUNG. Kritische Infrastruktur: IT-basierte Geschäftsabwicklung, Remote-Zugänge, Verzeichnisdienste, betriebliche Schnittstellen und Pipelinebetrieb. Ransomware kann die Verfügbarkeit der IT beeinträchtigen; der Betreiber muss das Risiko für die OT bewerten und gegebenenfalls vorsorglich den Betrieb stoppen.
Reaktive Barrieren
▸ R01 | Krisenfähige Ersatzarbeitsplätze und dokumentierte Offline-Prozesse für Mindestfunktionen. Bezug zu K01. Als Soll-Kontrolle erst nach Übung oder dokumentierter Validierung wirksam bewerten.
▸ R02 | Getesteter sicherer Shutdown mit Operations-Freigabe und definierten Isolationsgrenzen. Bezug zu K02. Als Soll-Kontrolle erst nach Übung oder dokumentierter Validierung wirksam bewerten.
▸ R03 | Priorisierter Betrieb für Mindestprozesse mit kontrollierter Daten-Nachführung. Bezug zu K03. Als Soll-Kontrolle erst nach Übung oder dokumentierter Validierung wirksam bewerten.
▸ R04 | Behördliche und Kundenkommunikation sowie alternative Lieferlogistik koordinieren. Bezug zu K04. Als Soll-Kontrolle erst nach Übung oder dokumentierter Validierung wirksam bewerten.
▸ R05 | Forensische Bewertung, gesetzliche Meldeprüfung und kontrollierte Benachrichtigung. Bezug zu K05. Als Soll-Kontrolle erst nach Übung oder dokumentierter Validierung wirksam bewerten.
▸ R06 | Isolierte Wiederherstellungsumgebung mit Malware- und Integritätsprüfung. Bezug zu K06. Als Soll-Kontrolle erst nach Übung oder dokumentierter Validierung wirksam bewerten.
▸ R07 | Stufenweiser, sicherheitsgeprüfter Wiederanlauf pro System und Betriebssegment. Bezug zu K07. Als Soll-Kontrolle erst nach Übung oder dokumentierter Validierung wirksam bewerten.
▸ R08 | Flottenweites Schwachstellen- und Maßnahmenprogramm mit erneuter Wirksamkeitsprüfung. Bezug zu K08. Als Soll-Kontrolle erst nach Übung oder dokumentierter Validierung wirksam bewerten.
Konsequenzen
▸ K01 | Geschäftsrelevante Dateien und Anwendungen sind nicht erreichbar. Exposition und Folge für betroffene Geschäfts- und Betriebsfunktionen dokumentieren.
▸ K02 | Der Betreiber stoppt Anlagen vorsorglich, um ein mögliches Übergreifen auf OT zu vermeiden. Exposition und Folge für betroffene Geschäfts- und Betriebsfunktionen dokumentieren.
▸ K03 | Versand-, Rechnungs- und Dispositionsabläufe sind gestört. Exposition und Folge für betroffene Geschäfts- und Betriebsfunktionen dokumentieren.
▸ K04 | Regionale Kraftstoffversorgung wird vorübergehend unterbrochen. Exposition und Folge für betroffene Geschäfts- und Betriebsfunktionen dokumentieren.
▸ K05 | Vertrauliche Unternehmensdaten könnten abgeflossen sein. Exposition und Folge für betroffene Geschäfts- und Betriebsfunktionen dokumentieren.
▸ K06 | Nicht geprüfte Backups könnten kompromittierte Artefakte erneut einspielen. Exposition und Folge für betroffene Geschäfts- und Betriebsfunktionen dokumentieren.
▸ K07 | Wiederinbetriebnahme dauert wegen komplexer IT-/OT-Abhängigkeiten länger. Exposition und Folge für betroffene Geschäfts- und Betriebsfunktionen dokumentieren.
▸ K08 | Ähnliche Schwachstellen bestehen möglicherweise an anderen Standorten. Exposition und Folge für betroffene Geschäfts- und Betriebsfunktionen dokumentieren.
Eskalationsfaktoren – was schwächt eine Barriere?
| Eskalationsfaktor | Eskalationsfaktor-Barriere | Seite |
|---|---|---|
| E01 | MFA-Ausnahme oder veraltete Remote-Berechtigung bleibt unentdeckt | Vierteljährlicher Remote-Access-Review mit erzwungener Ausnahmefrist | links (präventiv) |
| E02 | EDR ist auf einem kritischen Server deaktiviert oder nicht aktuell | EDR-Health-Monitoring mit Alarm bei Ausfall der Überwachung | links (präventiv) |
| E03 | IT/OT-Abhängigkeiten sind nicht vollständig inventarisiert | Gemeinsamer Dependency-Review von CISO, Leitstelle und OT-Engineering | links (präventiv) |
| E04 | Krisenteam verwechselt vorsorgliche Abschaltung mit nachgewiesener OT-Kompromittierung | Lagebild mit Faktenstatus, Evidenz und dokumentiertem Entscheidungsgrund | rechts (reaktiv) |
| E05 | Wiederherstellung scheitert an kompromittierten Backup-Zugangsdaten | Getrennter Recovery-Tenant und unabhängig geprüfte Restore-Identitäten | rechts (reaktiv) |
| E06 | Öffentliche Kommunikation erfolgt ohne gesichertes Lagebild | Krisenkommunikation mit bestätigten Fakten, Unsicherheiten und Freigabepfad | rechts (reaktiv) |
Übergreifende Sicherungsmaßnahmen
▸ Simulierter Workshop: historische Zeitachse 07.05.–13.05.2021 anhand der offiziellen Quellen rekonstruieren; bestätigte Befunde und Annahmen getrennt listen.
▸ IT-Geschäftsnetz, Netzleitstelle, OT, Backup, Lieferlogistik und externe Meldeketten als getrennte Systemgrenzen dokumentieren.
▸ Je Bedrohung ein konkretes Prüfszenario, einen Barrieren-Owner und die unabhängige technische Kontrolle festlegen.
▸ Betriebsstopp als risikobewusste Sicherheitsentscheidung dokumentieren, nicht als belegte Übernahme der industriellen Steuerung darstellen.
▸ SOC-Erkennung, Informationsweitergabe, Operations-Entscheidung und Cyber-Krisenkommunikation im Tabletop mit Zeitachse simulieren.
▸ Backup-Wiederherstellung nur in isolierter Umgebung, mit Dokumentation von Dateiintegrität und Zugriffsrechten proben.
▸ Stufenweise Betriebswiederaufnahme mit OT-Sicherheitsfreigabe, Abhängigkeitsprüfung und klaren Go/No-Go-Gates beschreiben.
▸ Datenschutz- und Meldepflichten an Rechts- und Sicherheitsabteilung zur dokumentierten Einzelfallprüfung übergeben.
▸ Sechs priorisierte Maßnahmen über Verantwortungsrollen, Risikopfad, Kontrolltest und Nachweisweg reviewen.
▸ Als SIMULIERTE AUSARBEITUNG ausgeben; fiktive Rollen, Messwerte, Freigaben und Testergebnisse nicht als historische Tatsachen darstellen.
Bow-Tie-Analyse (Barrieren-basiertes Risikomanagement) · Gefahr → Top-Event → Bedrohungen/Barrieren → Konsequenzen → Eskalationsfaktoren → Maßnahmen12.11.2026
Bow-Tie · Maßnahmen und Abschluss
Top-Event: Ransomware kompromittiert Geschäfts-IT; das Unternehmen verliert die sichere Verfügbarkeit betroffener IT-Funktionen und entscheidet aufgrund ungeklärter Ausbreitungsrisiken zum vorsorglichen Stopp des Pipelinebetriebs. Eine tatsächliche OT-Kompromittierung ist damit nicht nachgewiesen.
Abgeleitete Maßnahmen zur Barrieren-Verbesserung
| Maßnahme | Kategorie | Verantwortlich | Termin | Status |
|---|---|---|---|---|
| M01 | Privilegierte Remote-Zugänge anhand realer Kontenliste überprüfen, Phishing-resistente MFA einführen und Ausnahmen schließen. Risikobezug: B01/B03/E01. | Vorbeugende Maßnahme | IAM / CISO | Vorgeschlagen | |
| M02 | Die Erkennung und technische Isolation eines simulierten Ransomware-Endpunktes in Geschäfts-IT mit EDR- und SOC-Ablauf testen. Risikobezug: B02/B06/E02. | Vorbeugende Maßnahme | SOC / IT-Betrieb | Vorgeschlagen | |
| M03 | IT-/OT-Abhängigkeiten und kritische Geschäftsprozesse abbilden; Segmentgrenzen sowie Betriebsfortführung im IT-Ausfall validieren. Risikobezug: B04/B05/B09/E03. | Vorbeugende Maßnahme | OT-Engineering / BCM | Vorgeschlagen | |
| M04 | Geschäfts- und Behördenkommunikation sowie geordnetes Abschalten und alternative Lieferprozesse als gemeinsamen Krisenfall üben. Risikobezug: K02/K03/K04/E04/E06. | Schadensbegrenzung | Incident Commander / Operations | Vorgeschlagen | |
| M05 | Isolierte Wiederherstellung von Backups und stufenweisen IT-/OT-Wiederanlauf nach formaler Freigabe pro System nachweisen. Risikobezug: B07/B10/K06/K07/E05. | Schadensbegrenzung | Recovery Lead / Betriebsleitung | Vorgeschlagen | |
| M06 | Quarterly Cyber-Resilience-Review mit Maßnahmenregister, EDR-Verfügbarkeit, Remote-Access-Ausnahmen und nachgeholter Krisenübung einführen. Risikobezug: B08/K05/K08. | Sicherungsmaßnahme | CISO / Qualitätsmanagement | Vorgeschlagen |
Abschluss
Ergebnis: 6 Maßnahmen · 0 erledigt
Analyst / Unterschrift: SIMULIERTE AUSARBEITUNG – fiktives Cyber-Resilience-Team (CISO, SOC, OT-Engineering, Operations, BCM, Krisenkommunikation)
Datum / Revision: 2026-10-25
Bow-Tie-Risikoanalyse AI · Maßnahmen / Abschluss2 / 2 · 12.11.2026